NIS-2 in Microsoft 365. Wissen, wo Ihr Tenant steht.
Für Unternehmen, die NIS-2 erfasst oder deren Kunden Nachweise verlangen. Wir prüfen Ihren Tenant (Ihre Microsoft-365-Umgebung) in fünf Tagen gegen die zehn Maßnahmenfelder des Gesetzes und übergeben Bewertung, Maßnahmenkatalog und Roadmap.
- 3 MinutenNIS-2-Check, Ergebnis sofort
- 5 TageTenant-Check zum Festpreis
- Lesezugriffvon Ihnen vergeben und danach entzogen
Kurzantwort
Reicht Microsoft 365 für NIS-2?
Microsoft 365 allein reicht nicht. Neun von zehn Maßnahmenfeldern lassen sich darin abbilden, wenn der Lizenzplan die Bausteine enthält. Backup, übergreifende Protokollierung, Lieferkette und Schulung brauchen zusätzliche Werkzeuge und Prozesse.
Stand:
Wer betroffen ist
Es entscheiden Größe und Sektor.
Einzelne Einrichtungen, etwa DNS-Diensteanbieter, sind unabhängig von ihrer Größe erfasst. Im Zweifel gilt die Einzelfallprüfung.
Betroffenheit selbst prüfen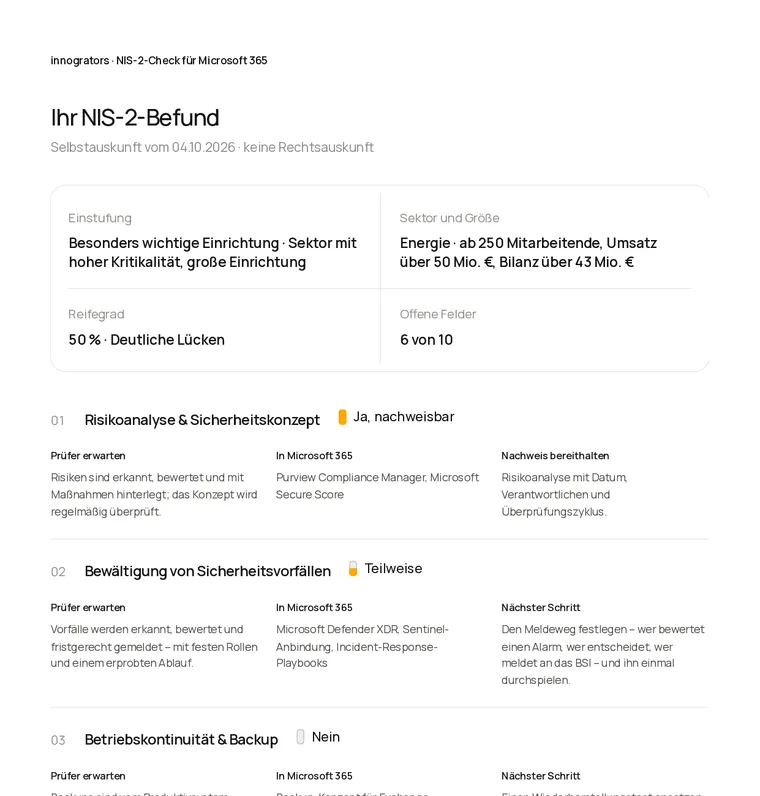
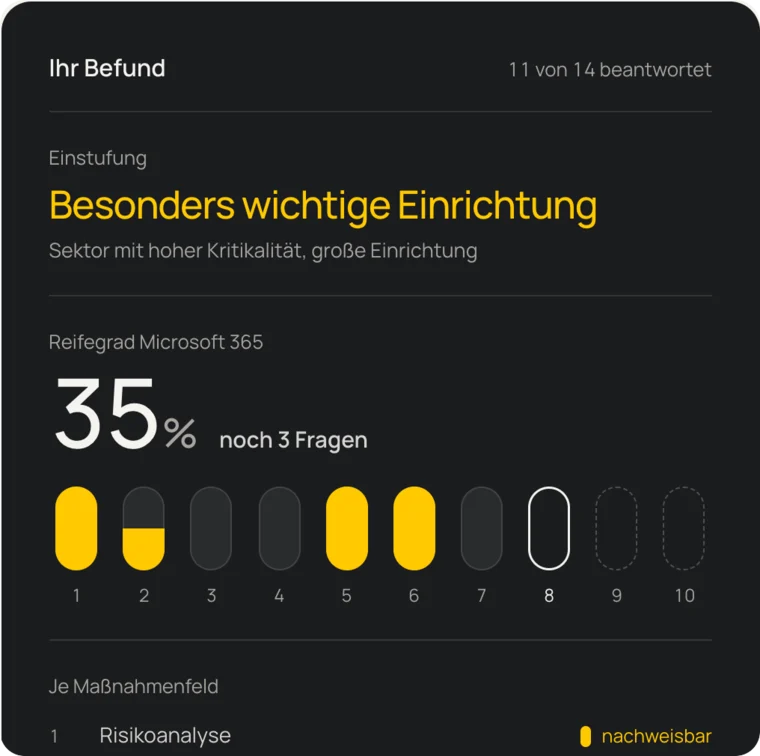
Die zehn Maßnahmenfelder
Je Feld, womit es sich in Microsoft 365 umsetzen lässt.
- 01
Risikoanalyse
-
 Purview
- Secure Score
-
- 02
Vorfälle
-
 Defender XDR
- Sentinel
-
- 03
Notfallbetrieb
- Backup-Konzept
- Notfallplan
- 04
Lieferkette
-
 Entra ID
- Gastzugänge
-
- 05
Sichere Entwicklung
-
 Intune
- Baselines
-
- 06
Wirksamkeit
- Secure Score
- Audit-Reviews
- 07
Schulung
organisatorisch- Angriffssimulation
- 08
Verschlüsselung
- Purview
- BitLocker
-
- 09
Zugriffe
- Entra ID
- PIM
-
- 10
MFA
- Entra ID
- Conditional Access
-
Neun Felder lassen sich im Tenant abbilden, Schulung bleibt organisatorisch. Die Zuordnung zu Microsoft 365 ist unsere Umsetzungssicht.
Die zehn Felder im Wortlaut
- 01Risikoanalyse & Sicherheitspolitik
- 02Bewältigung von Sicherheitsvorfällen
- 03Business Continuity & Krisenmanagement
- 04Lieferkettensicherheit
- 05Sicherheit bei Erwerb, Entwicklung & Wartung
- 06Bewertung der Wirksamkeit
- 07Schulungen & Sensibilisierung
- 08Kryptografie & Verschlüsselung
- 09Personalsicherheit & Zugriffskontrolle
- 10Multi-Faktor-Authentifizierung & sichere Kommunikation
„Zugriffsregeln, Rollen für die Administration, Vertraulichkeitsstufen und Regeln gegen Datenabfluss habe ich in mehreren Microsoft-365-Umgebungen eingerichtet. Für NIS-2 zählen dieselben Einstellungen. Außerdem muss die Geschäftsleitung die Umsetzung überwachen.“
Wo Microsoft 365 nicht reicht
Backup, Protokollierung und Lieferkette brauchen mehr als eine Lizenz. Beim vierten Punkt kommt es auf den Lizenzplan an.
-
Backup
Papierkorb und Aufbewahrung schützen vor versehentlichem Löschen. Nach Ransomware braucht es eine eigene Sicherung mit getesteter Wiederherstellung.
-
Protokollierung
Das Audit-Log bewahrt Einträge standardmäßig 180 Tage auf. Firewall- und Netzwerklogs laufen nicht von selbst zusammen, für die Meldefristen braucht es eine zentrale Auswertung.
-
Lieferkette
Microsoft 365 regelt, wie Dienstleister zugreifen. Ob ein Lieferant selbst abgesichert ist, bleibt ein Prozess außerhalb des Tenants.
-
Lizenzplan
Adminrechte auf Zeit (PIM) setzen Entra ID P2 voraus. Das steckt in E5, nicht in E3 und Business Premium.
Tenant-Check
Fester Umfang und vier Ergebnisse, mit denen IT und Geschäftsführung weiterarbeiten können. Danach entscheiden Sie, wer umsetzt.
- Dauer
- 5 Liefertage, vom Auftakt bis zur Präsentation
- Zugang
- Lesezugriff auf den Tenant, von Ihnen vergeben und danach entzogen
- Ihr Aufwand
- Rund 4 Stunden einer fachkundigen Ansprechperson, verteilt über die fünf Tage
- Preis
- Festpreis nach Tenant-Größe, genannt im Erstgespräch
- Gültigkeit
- Stand zum Prüfzeitpunkt; Auffrischung nach 12 Monaten oder größeren Umbauten
Pflichten der Geschäftsleitung
- In Kraft seit 6. Dezember 2025Das NIS2UmsuCG gilt ohne Übergangsfrist.
- Registrierung beim BSIDie Frist für betroffene Unternehmen lief am 6. März 2026 ab.
- Überwachen und schulenDie Geschäftsleitung muss die Umsetzung der Maßnahmen überwachen und regelmäßig an Schulungen teilnehmen (§ 38 BSIG).
- Persönliche HaftungBei Pflichtverletzungen haftet sie persönlich (§ 38 BSIG). Bußgelder reichen bis 10 Mio. € für besonders wichtige und 7 Mio. € für wichtige Einrichtungen (§ 65 BSIG).

Häufige Fragen
Ihre Frage im ErstgesprächWas genau ist NIS-2?
Die zweite EU-Richtlinie zur Netz- und Informationssicherheit (Richtlinie (EU) 2022/2555). Sie verpflichtet Unternehmen ab einer bestimmten Größe in 18 Sektoren zu Risikomanagement, zur Meldung erheblicher Sicherheitsvorfälle und zur Registrierung beim BSI. In Deutschland setzt das NIS2UmsuCG sie um; die Pflichten stehen im BSI-Gesetz, vor allem in § 28 (Anwendungsbereich), § 30 (Maßnahmen), § 32 (Meldepflichten) und § 38 (Geschäftsleitung).
Wer ist von NIS-2 in Deutschland betroffen?
Rund 29.500 Unternehmen in 18 Sektoren (Quelle: BSI). Wichtige Einrichtungen haben mindestens 50 Mitarbeitende oder mehr als 10 Millionen Euro Jahresumsatz und Bilanzsumme. Ab 250 Mitarbeitenden oder mehr als 50 Millionen Euro Umsatz und 43 Millionen Euro Bilanzsumme gelten Unternehmen in den Sektoren der Anlage 1 als besonders wichtige Einrichtungen.
Seit wann ist das NIS2UmsuCG in Kraft?
Seit dem 6. Dezember 2025, ohne Übergangsfrist. Die Frist zur Registrierung beim BSI lief am 6. März 2026 ab.
Welche Maßnahmen verlangt § 30 BSIG?
Zehn Felder: Risikoanalyse und Sicherheitskonzepte, Bewältigung von Sicherheitsvorfällen, Business Continuity und Krisenmanagement, Lieferkettensicherheit, Sicherheit bei Erwerb, Entwicklung und Wartung, Bewertung der Wirksamkeit, Schulungen und Sensibilisierung, Kryptografie, Personalsicherheit und Zugriffskontrolle sowie Multi-Faktor-Authentifizierung und sichere Kommunikation.
Wie hoch sind die Bußgelder bei NIS-2-Verstößen?
§ 65 BSIG sieht Geldbußen bis zu 10 Millionen Euro für besonders wichtige und bis zu 7 Millionen Euro für wichtige Einrichtungen vor. Die Umsatzregel gilt nicht alternativ: Sie tritt erst ab einem Gesamtumsatz von mehr als 500 Millionen Euro an die Stelle dieser Beträge, dann bis zu 2 beziehungsweise 1,4 Prozent des weltweiten Umsatzes. Für den Mittelstand sind in aller Regel die Eurobeträge maßgeblich.
Haftet die Geschäftsführung persönlich?
Ja. § 38 BSIG verpflichtet die Geschäftsleitung, die Umsetzung der Maßnahmen zu überwachen, und begründet ihre persönliche Haftung. Bei Pflichtverletzungen kann sie für entstandene Schäden zur Verantwortung gezogen werden.
Wie verbindet sich NIS-2 mit Microsoft 365?
Neun der zehn Maßnahmenfelder lassen sich in Microsoft 365 umsetzen, mit Entra ID, Defender XDR, Purview, Intune, Conditional Access und Sensitivity Labels, sofern der Lizenzplan sie enthält. Das zehnte Feld, Schulungen und Sensibilisierung, ist organisatorisch. Die meisten Unternehmen besitzen die Lizenzen bereits, nutzen die Bausteine aber nicht passend eingestellt.
Ist Microsoft 365 DSGVO-konform?
Microsoft 365 lässt sich datenschutzkonform betreiben. Ob es konform ist, hängt davon ab, wie Sie es einsetzen. Microsoft stellt einen Auftragsverarbeitungsvertrag bereit und sagt mit der EU Data Boundary zu, Kundendaten der zentralen Dienste in der EU zu speichern und zu verarbeiten. Rechtsgrundlagen, Verzeichnis der Verarbeitungstätigkeiten, Lösch- und Berechtigungskonzepte bleiben Ihre Aufgabe. Die DSGVO gilt neben NIS-2. Eine rechtliche Bewertung Ihres Einsatzes ersetzt diese Übersicht nicht.
Sind Kommunen von NIS-2 betroffen?
Kommunen wurden im NIS2UmsuCG ausdrücklich nicht in den Anwendungsbereich aufgenommen. Bundesbehörden und die Landesebene können dagegen direkt betroffen sein. Kommunale Zulieferer bleiben über die Pflichten zur Lieferkettensicherheit und die eigene Sektor-Einstufung NIS-2-pflichtig.
Wie steht Ihr Tenant zu NIS-2?
Sie schildern, wo Sie bei NIS-2 stehen. Wir sagen, ob der Tenant-Check passt, und nennen Ihnen den Festpreis.
- 15 Minuten
- ohne Vorbereitung