Microsoft 365 Governance.Alles schnell finden, Zugänge im Griff.
Für Mittelständler, deren Microsoft 365 über Jahre gewachsen ist. Wir legen fest, wer worauf zugreift, wie Daten gekennzeichnet werden und was protokolliert wird, setzen es um und dokumentieren es. So haben Sie Nachweise auf Abruf, wenn Kunden oder Prüfer fragen.
Eine Grundlagefür NIS-2, ISO 27001, TISAX und DORA
Die Bausteine sind meist schon bezahlt. Was fehlt, sind die Einstellungen und der Nachweis.
Entra ID, Purview, Defender und Conditional Access stecken in vielen Microsoft-365-Lizenzen. Berechtigungen sind über Jahre gewachsen, Kennzeichnungen fehlen, und niemand kann belegen, dass die Kontrollen wirken. Oder Ihre Migration nach Microsoft 365 steckt fest, weil falsche Einstellungen in Entra ID, Exchange oder Teams sie blockieren.
Alles schnell findenEin Nutzungskonzept für Teams und SharePoint mit klaren Ablagen, Namen und Zuständigen. Ihr Team sucht weniger und fragt seltener nach.
Zugänge im GriffWer worauf zugreift, ist festgelegt. Gastkonten laufen ab, Adminrechte gibt es nur auf Zeit.
Nachweise auf AbrufFür jedes Prüffeld steht fest, wo der Nachweis liegt. Kunden, Versicherer und Prüfer bekommen ihn ohne Suche.
Bausteinlizenzierteingestelltbelegt
Entra IDAnmeldung und Rechte
CoConditional AccessRegeln für den Zugriff
PurviewKennzeichnung, Aufbewahrung
DefenderAngriffe erkennen
IntuneGeräte verwalten
Was wir in Ihrem Tenant regeln
Sechs Bereiche, in einer festen Reihenfolge.
Tenant heißt Ihre Microsoft-365-Umgebung mit allen Konten, Ablagen und Einstellungen. Wir beginnen mit ihrem heutigen Zustand, das Rahmenwerk kommt danach.
01
Identität und Zugriff
Wer sich wie anmeldet, wer was verwaltet und welche Gastkonten es noch gibt. Adminrechte nur auf Zeit.
02
Kennzeichnung von Daten
Vertraulichkeitsstufen (Sensitivity Labels), die Ihr Team versteht, und Regeln gegen Datenabfluss (DLP).
03
Angriffe erkennen
Warnungen landen bei der richtigen Person, der Ablauf passt zur Meldepflicht.
04
Protokolle und Nachweise
Das Audit-Log bewahrt Einträge standardmäßig 180 Tage auf. Wir legen fest, was länger gebraucht wird, wann gelöscht wird und wo jeder Nachweis liegt. Das Löschkonzept stimmen wir mit Datenschutz und Betriebsrat ab.
05
Backup und Wiederherstellung
Papierkorb und Versionsverlauf ersetzen kein Backup. Wir planen, was außerhalb von Microsoft 365 nötig ist.
06
Betrieb
Kontrollen mit Verantwortlichen und festem Turnus, festgehalten im Betriebshandbuch.
Einstieg
Tenant-Check
Danach wissen Sie, wo Ihr Microsoft 365 steht und was zuerst zu tun ist.
Dauer
5 Tage
Ihr Aufwand
Rund 4 Stunden einer fachkundigen Ansprechperson
Zugang
Lesezugriff, von Ihnen vergeben und danach entzogen
Ergebnis
Bewertungsbericht, Maßnahmenkatalog, technische Roadmap, Präsentation für die Geschäftsführung
Preis
Festpreis nach Tenant-Größe, genannt im Erstgespräch
Wir ordnen ein, wo Ihr Microsoft 365 steht, und empfehlen den nächsten Schritt.
02
Tenant-Check
5 Tage
Eine priorisierte Liste der Lücken, mit Aufwand und Risiko je Punkt.
03
Umsetzung
nach Befund
Wir konfigurieren, testen und dokumentieren, samt Schulungsunterlagen, mit Ihrem Team oder Ihrem Systemhaus. Datenschutz und Betriebsrat sind früh dabei.
04
Betrieb
im Turnus
Wir kontrollieren im festen Turnus und passen an neue Anforderungen an. Alles steht im Betriebshandbuch.
Governance verfällt, wenn niemand sie fortschreibt.
„Bei einem Konsumgüterhersteller mit rund 650 Mitarbeitenden war die Migration nach Microsoft 365 abgeschlossen, Governance aber nicht mitgedacht. Ich habe die Regeln dort Thema für Thema eingeführt, in der Reihenfolge, die das Team tragen konnte. Aus dem Projekt ist eine laufende Begleitung geworden.“
Die Microsoft-365-Umgebung war über Jahre gewachsen. Wer auf welche Ablagen zugreifen durfte und wer dafür verantwortlich war, war unklar. Governance wurde erst zum Thema, wenn schon etwas passiert war.
Vorgehen
Ein Migrationsplan, dann eine werkzeuggestützte Analyse des Bestands. Darauf eine Entscheidungsvorlage, mit der die Organisation die Berechtigungen selbst festlegte. Der Umzug lief nach einem Cutover-Drehbuch.
Ergebnis
Eine geordnete Team- und Ablagestruktur. Verantwortlichkeiten und Zugriffe sind dokumentiert und müssen nicht mehr im Einzelfall rekonstruiert werden.
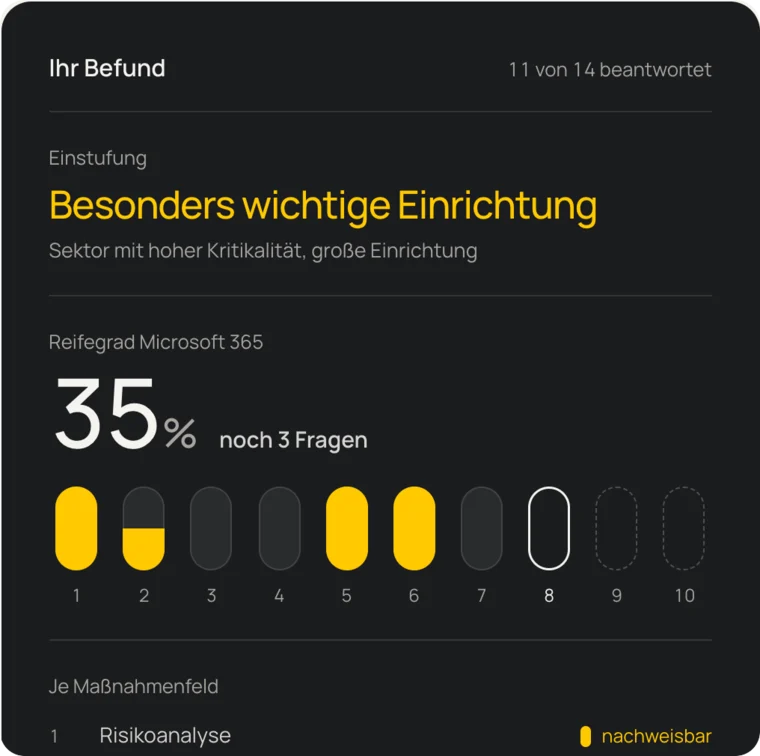
Festgelegte Regeln dafür, wer in Ihrem Microsoft 365 worauf zugreift, wie Daten gekennzeichnet werden, was protokolliert wird und wer das prüft. Dazu gehören die Einstellungen im Tenant, ihre Dokumentation und der laufende Betrieb.
Reicht es nicht, die Lizenzen zu haben?
Nein. Entra ID, Purview, Defender und Conditional Access sind im Mittelstand meist lizenziert. Es kommt darauf an, wie sie eingestellt und dokumentiert sind. Viele Tenants sind eingerichtet, aber die Berechtigungen sind gewachsen, Kennzeichnungen fehlen und Nachweise lassen sich nicht erbringen.
Wo fängt man an, wenn nichts dokumentiert ist?
Mit einer Bestandsaufnahme. Wer hat worauf Zugriff, welche Ablagen sind extern freigegeben, welche Gastkonten existieren noch, was wird protokolliert. Daraus entsteht eine Lückenliste mit Risiko und Aufwand je Punkt. Erst danach lohnt die Frage nach Zielbild und Regelwerk.
Unsere Migration steckt fest. Können Sie übernehmen?
Ja. Zuerst sehen wir uns an, wo das Projekt steht und was es blockiert. Bei einer Organisation des öffentlichen Sektors waren es falsche Einstellungen in Entra ID, Exchange und Teams. Wir haben sie bereinigt, die Regeln für den Zugriff verschärft, und die Migration lief stabil weiter.
Wie lange dauert ein Governance-Aufbau?
Die Bestandsaufnahme dauert fünf Tage. Ein Zielbild mit Berechtigungsmodell, Klassifizierung und Zuständigkeiten entsteht über einige Wochen. Die Umsetzung hängt davon ab, wie viel Altlast zu bereinigen ist; in unseren beiden veröffentlichten Fällen waren es 7 und 12 Monate.
Was steht im Betriebshandbuch?
Alles, was jemand braucht, der Ihren Tenant in zwei Jahren übernimmt oder prüft: das Berechtigungsmodell mit Begründung, das Klassifizierungsschema, die Regeln für Gastkonten, die Protokollierungs- und Aufbewahrungseinstellungen, die wiederkehrenden Kontrollen und die Entscheidungen, die bewusst vom Standard abweichen, samt Grund. Der letzte Punkt fehlt am häufigsten, obwohl der Auditor danach fragt.
Unser Systemhaus betreut Microsoft 365. Brauchen wir Sie trotzdem?
Wir ersetzen Ihr Systemhaus nicht. Wir bewerten die Struktur und liefern den Maßnahmenkatalog. Umsetzen kann Ihr Systemhaus, auf Wunsch zusammen mit uns.
Wie hängen Governance und NIS-2 zusammen?
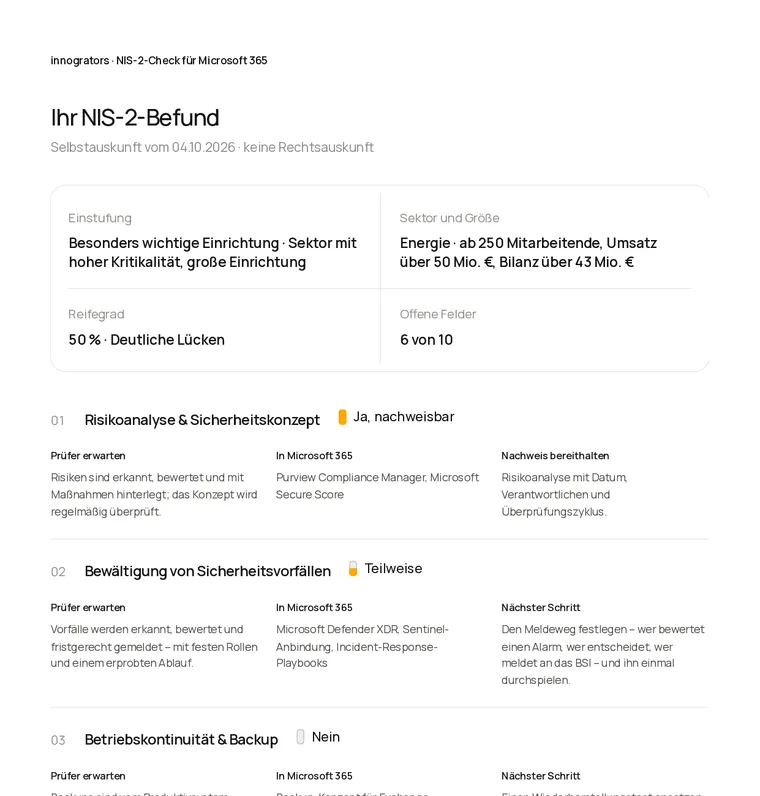
NIS-2 ist ein Anlass von mehreren. Neun der zehn Maßnahmenfelder aus § 30 BSIG lassen sich in Microsoft 365 abbilden. Dieselbe Konfiguration trägt auch ISO 27001, TISAX, DORA und die DSGVO.
Bleibt es bei einem Projekt, oder betreuen Sie auch laufend?
Beides ist möglich. Viele Mandate beginnen mit dem Tenant-Check und der Umsetzung. Danach übernehmen wir auf Wunsch den laufenden Betrieb der Governance: Kontrollen im Turnus, Anpassung an neue Anforderungen und eine Dokumentation, die aktuell bleibt.
Diese Website nutzt nur technisch notwendige Cookies, damit sie
funktioniert. Optionale Statistik-Cookies setzen wir ausschließlich mit
Ihrer Einwilligung ein. Mehr dazu in unserer
Datenschutzerklärung.
Cookie-Einstellungen
Technisch notwendig
Für den Betrieb der Website erforderlich, u. a. das Speichern Ihrer
Cookie-Auswahl. Immer aktiv.
Wir nutzen Google Analytics 4, um zu verstehen, wie die Website genutzt
wird. Diese Cookies werden ausschließlich mit Ihrer Einwilligung
gesetzt; Ihre IP-Adresse wird dabei gekürzt. Details in der
Datenschutzerklärung.